Gyakorlati megoldások
A kialakított folyamatok a napi működésbe illeszkednek, nem csak az audit napján működnek.
Garantálja szervezete jogszabályi vagy a választott információbiztonsági szabvány szerinti megfelelőségét, és fejlesszen ellenálló informatikai védelmi rendszert. Auditált szakértői csapatunk támogatásával proaktívan előzheti meg a működési kockázatokat.
Kinek ajánljukVezetőknek és megfelelőségért felelős szakembereknek, akiknek NIS2, ISO/IEC 27001 vagy TISAX megfelelésre, illetve folyamatos szakértői támogatásra van szükségük.
Szemléletünk
A SecureData Kft. professzionális információbiztonsági tanácsadóként és auditorként támogatja a hazai vállalatokat a komplex szabályozási környezetben való eligazodásban. Gyakorlati, a mindennapi üzletmenetbe integrálható védelmi rendszereket építünk, amelyek megállják a helyüket a hivatalos hatósági és tanúsító auditokon.
A kialakított folyamatok a napi működésbe illeszkednek, nem csak az audit napján működnek.
Már a felkészítés során az ellenőrizhetőség és a bizonyítható megfelelés szempontjai szerint dolgozunk.
A szükséges védelmi szintet a szervezet méretéhez, kockázataihoz és működéséhez igazítjuk.
Eredményeink
A SecureData Kft. által felkészített vállalkozások eddig kivétel nélkül megfelelt értékeléssel szerepeltek a NIS2, TISAX és ISO/IEC 27001 auditokon. Szakértő munkatársaink e területeken nem csak felkészítői, hanem auditori tapasztalattal is rendelkeznek — a felkészülés így az adatok bizalmas kezelését, integritását és rendelkezésre állását is érdemben javítja, növelve partnereik bizalmát.
Szolgáltatásaink
Komplex felkészítés és szakértői támogatás a szabályozási megfelelés minden szakaszában.
Teljes körű felkészítés a gap-elemzéstől és a rendszerek besorolásától a védelmi intézkedéseken át a hatósági auditig.
RészletekTeljes körű felkészítés a gap-elemzéstől és a rendszerek besorolásától a védelmi intézkedéseken át a hatósági auditig.
RészletekNemzetközileg elismert információbiztonsági irányítási rendszer tervezése, bevezetése és felkészítés a tanúsító auditra.
RészletekFelkészítés az autóipari információbiztonsági minősítés megszerzésére a VDA ISA követelmények alapján.
RészletekFolyamatos szakértői támogatás és a jogszabály szerinti IBF-feladatok ellátása, vagy meglévő IBF szakmai támogatása.
RészletekTeljes körű felkészítés az AI Act előírásainak megfelelésre — a használt AI-megoldások felmérésétől a magas kockázatú rendszerek dokumentálásán át a belső szabályozási környezet kialakításáig.
RészletekTöbb mint öt éve készítünk információbiztonsági és adatvédelmi oktatási anyagokat — általános, szerepkör alapú és minősítő formában, LMS platformon, élő online képzésként és személyes tantermi formában is. LearningBox
A Secure Data Kft. a felnőttképzésről szóló 2013. évi LXXVII. törvény szerinti felnőttképző szervezet, így jogosult a kizárólag ilyen szervezet által megtartható információbiztonsági és adatvédelmi oktatások — köztük a 17/2025. (VII. 24.) EM rendelet szerinti, a szervezet vezetője és információbiztonsági felelőse számára kötelező éves oktatás — megtartására is.
RészletekKockázatkezelés
Az integrált kockázatmenedzsment keretrendszer segítségével a szervezetek az összes fontos kockázatot egységesen, ugyanazon logika mentén tudják kezelni, nem pedig külön-külön. A vezetők ezáltal teljes képet kapnak arról, mi veszélyeztetheti a szervezet üzletmenet-folytonosságát és kitűzött céljainak elérését.
Bővebben az IRM keretrendszerről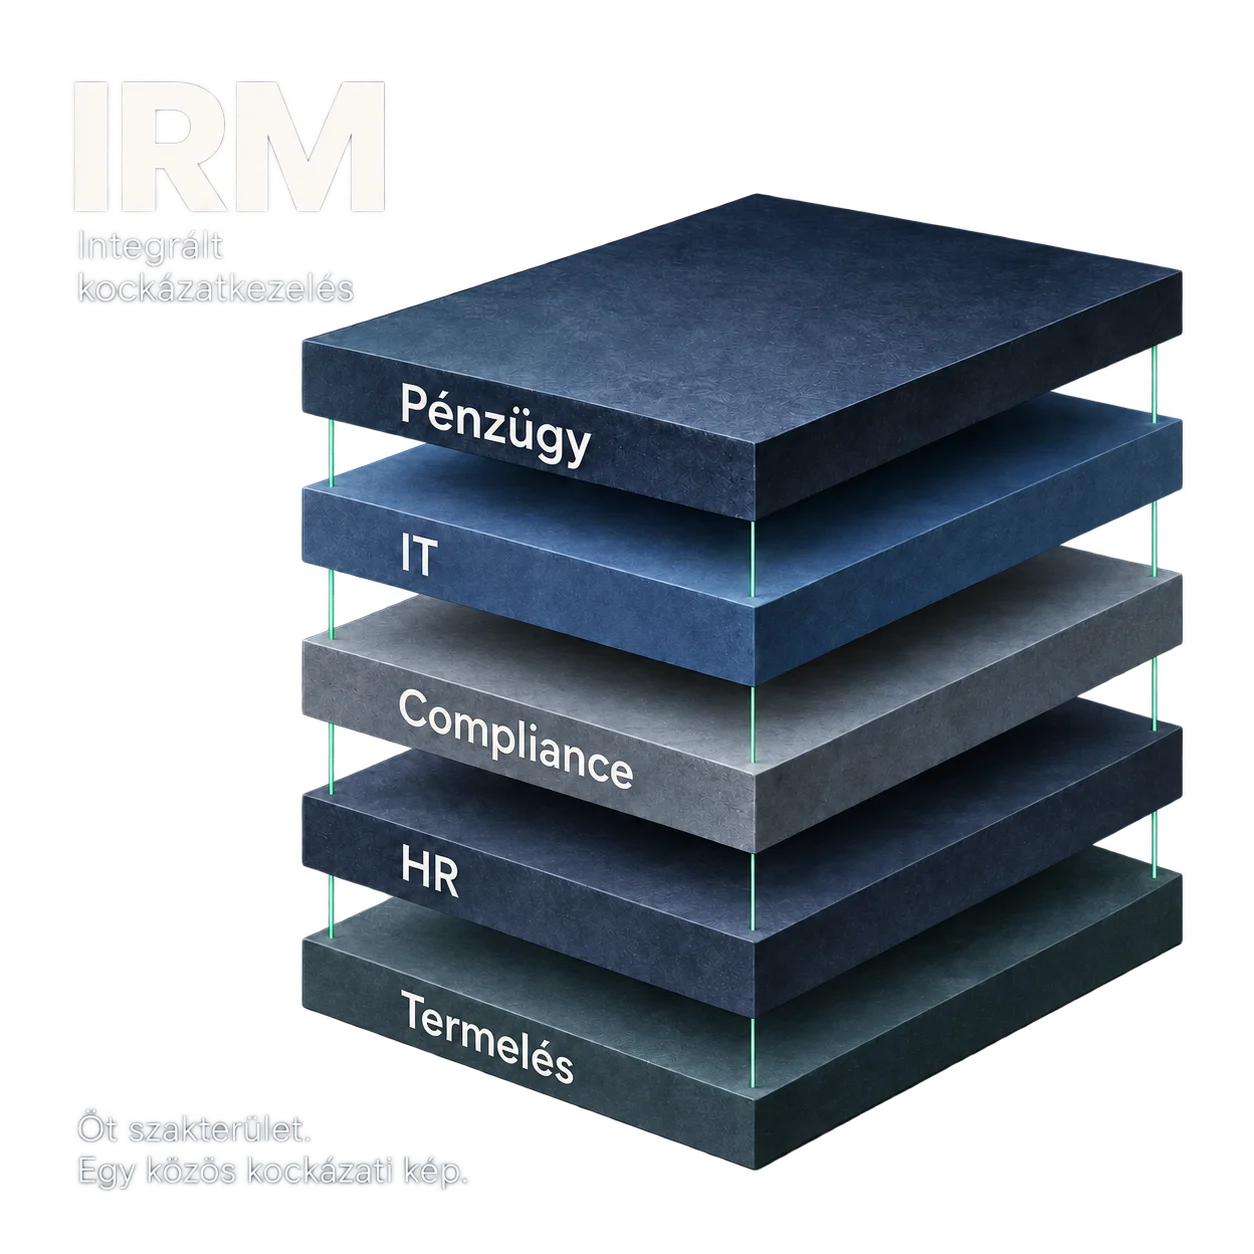
A pénzügyi, informatikai, HR-, termelési és compliance kockázatok egy rendszerben jelennek meg.
Az azonos módszertan összehasonlíthatóvá és megfelelően priorizálhatóvá teszi a kockázatokat.
Az átfogó kockázati térkép világos alapot biztosít a döntésekhez és az erőforrások elosztásához.
A kezelési intézkedések állapota rendszeresen követhető és riportálható a vezetés számára.
Üzletmenet-folytonosság
Üzletmenet-folytonosság akkor is, amikor a megszokott működés megszakad.
Bővebben az üzletmenet-folytonosságról
Tudjuk, mi kritikus.
Azonosítjuk a kritikus folyamatokat, függőségeket és felelősöket, hogy világos legyen, mit kell megvédeni.
Tudjuk, ki és mit tesz.
Egyértelmű eljárásokat és döntési rendet alakítunk ki a rendkívüli helyzetekre, akár a megszokott informatikai eszközök nélkül is.
A megfelelő sorrendben indulunk újra.
Meghatározzuk a helyreállítás prioritásait és elfogadható időkereteit, hogy a kritikus működés mielőbb visszaállhasson.
A tapasztalatokból erősebb működés születik.
Rendszeres gyakorlatokkal és a tervek frissítésével tesszük a felkészülést a mindennapi működés részévé.
Szakértői szemlélet
Összesen több mint 20 év vállalati IT-biztonsági és audit tapasztalattal a hátunk mögött állunk minden felkészítés mögött.
Meggyőződésünk, hogy az információbiztonsági megfelelés elérése összetett megközelítést és sokszor szemléletváltást is igényel, melyhez cégünk komplex módon biztosítja az információbiztonsági szakértői és auditori tapasztalatokat, valamint a jogi és IT rendszerüzemeltetői szemléletet.
Célunk, hogy a szabályozásoknak való megfelelés ne egy kötelező nyűg, hanem olyan üzleti előny legyen az Ön szervezete számára, amellyel bizalmat építhet a legnagyobb partnerei körében is.
Elsősorban olyan közép- és nagyvállalatoknak nyújtunk támogatást, amelyek szabályozott iparágakban működnek, vagy megbízóik elvárásai miatt kötelezettek a magas szintű információbiztonság igazolására.
A szervezet méretétől és a kiindulási állapotától függően a felkészítés átlagosan 9–12 hónapot igényel. Ez rövidebb is lehet, amennyiben mind a felkészülő szervezet, mind a felkészítői oldal intenzívebb energiabefektetést vállal.
Tapasztalatunk szerint legalább ugyanannyi idővel érdemes kalkulálni a felkészülést végző szervezet részéről is, mint amennyi felkészítői oldalról lekötésre kerül. Ennek oka, hogy bizonyos feladatokat — így a szervezeti információk átadását, az új folyamatok bevezetését, a szabályozói környezet jóváhagyását vagy az audit evidenciák összegyűjtését — csak a felkészülő szervezet munkatársai tudják elvégezni. Az audit és a felkészítés sikere legalább annyira múlik a felkészülő szervezet munkáján, mint a felkészítést végző szakértőén.
Az IBIR kialakítása során, legyen szó jogszabályi megfelelésről vagy választott szabványról, egyes fejlesztési költségek elkerülhetetlenek. A szervezet méretétől, a kezelt adatok érzékenységétől és számától függően egyes esetekben manuálisabb megoldások is szóba jöhetnek, de ha a szervezet nem rendelkezik például loggyűjtő és logelemző megoldással, az ahhoz szükséges fejlesztési lépéseket meg kell tenni. Gyakori hiányosság az is, hogy a használt szoftverek elavultak, gyártói támogatás nélkül — ezek cseréje sem elkerülhető. A fejlesztési költséggel járó hiányosságokat célszerű már a gap elemzési szakaszban feltárni.
A részletes szabályokat és az egyes esetekben kiszabható bírság mértékét a 418/2024. (XII. 23.) kormányrendelet mellékletei tartalmazzák. Ha a szervezet vezető tisztségviselője a jogszabályban előírt kötelezettségének nem tesz eleget, a nemzeti kiberbiztonsági hatóság mint magánszemélyt 15 millió forintig terjedő bírsággal sújthatja, illetve ismételt jogsértés esetén sújtja. A kiberbiztonsági hatóság és az SZTFH intézkedési joga az egyszerű figyelmeztetéstől a jogsértés nyilvánosságra hozatalán át a biztonsági követelmények teljesülését veszélyeztető tevékenységtől való eltiltásig terjedhet.
Nem, bár az ISO 27001 kiváló alap, a TISAX az autóipar specifikus igényeire (pl. prototípusvédelem, nagyon szigorú partnerkezelés) épül, így önmagában az ISO tanúsítványt a német autógyártók nem fogadják el TISAX címke helyett.
Kérje ingyenes szakmai konzultációnkat, ahol áttekintjük vállalata igényeit és kötelezettségeit.